Single Sign-On
Inicio de sesión único con Okta
Permita que los miembros de su equipo inicien sesión en AssetNode con sus credenciales de Okta.
Guía de configuración (5 pasos)
1
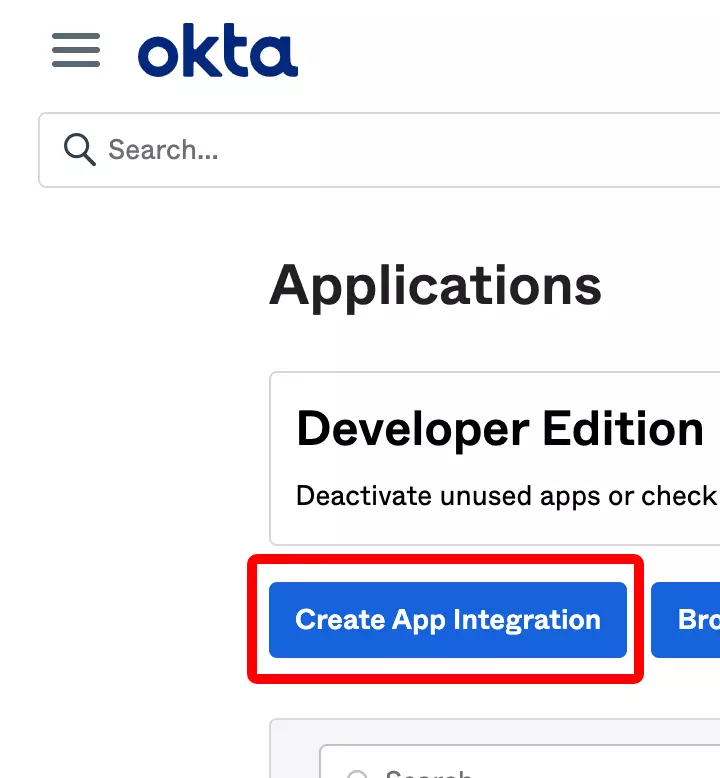
Inicie sesión en su cuenta de Okta
Vaya al panel de administración de Okta.
2
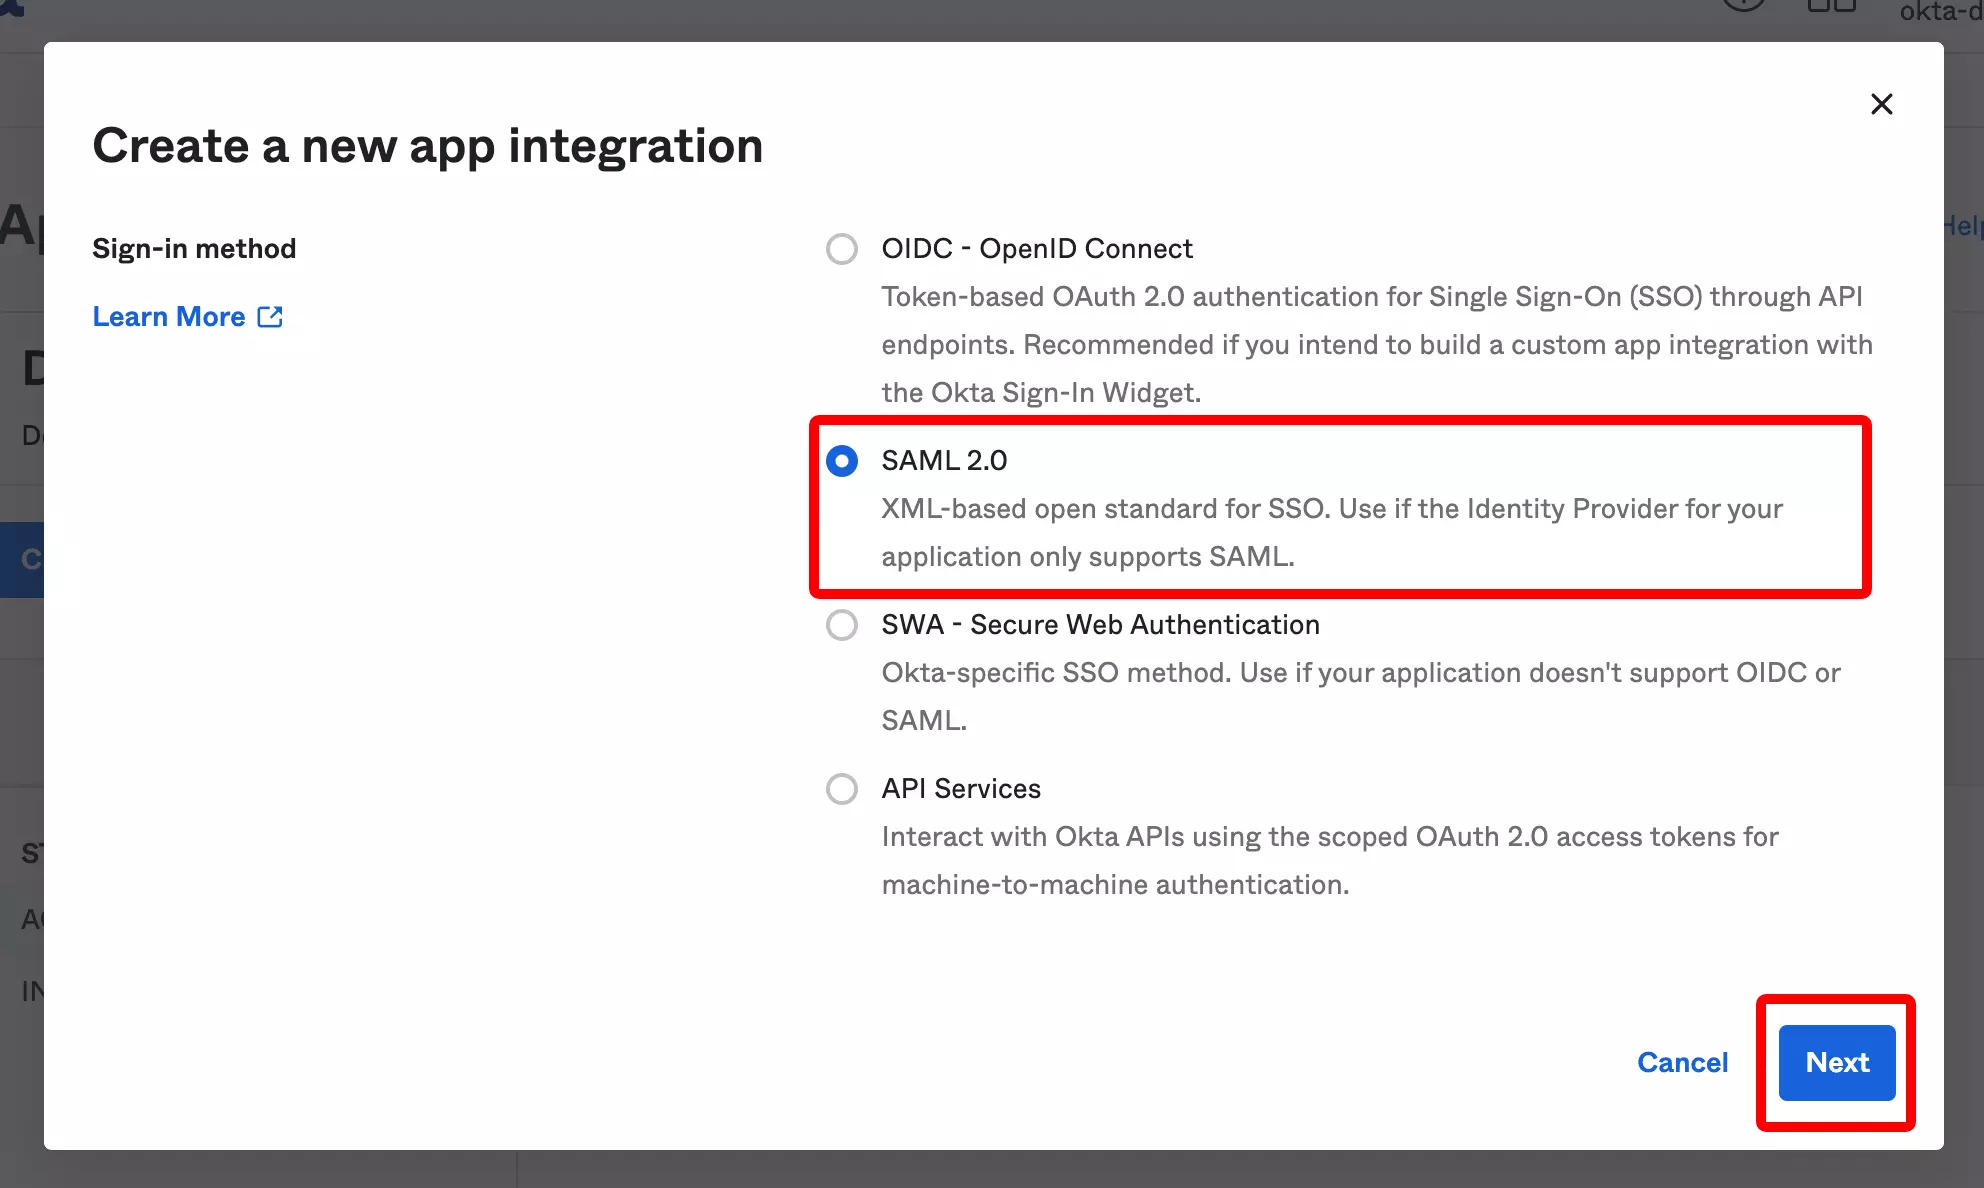
Cree una aplicación SAML nueva
Vaya a Applications → Create App Integration → seleccione "SAML 2.0".
3
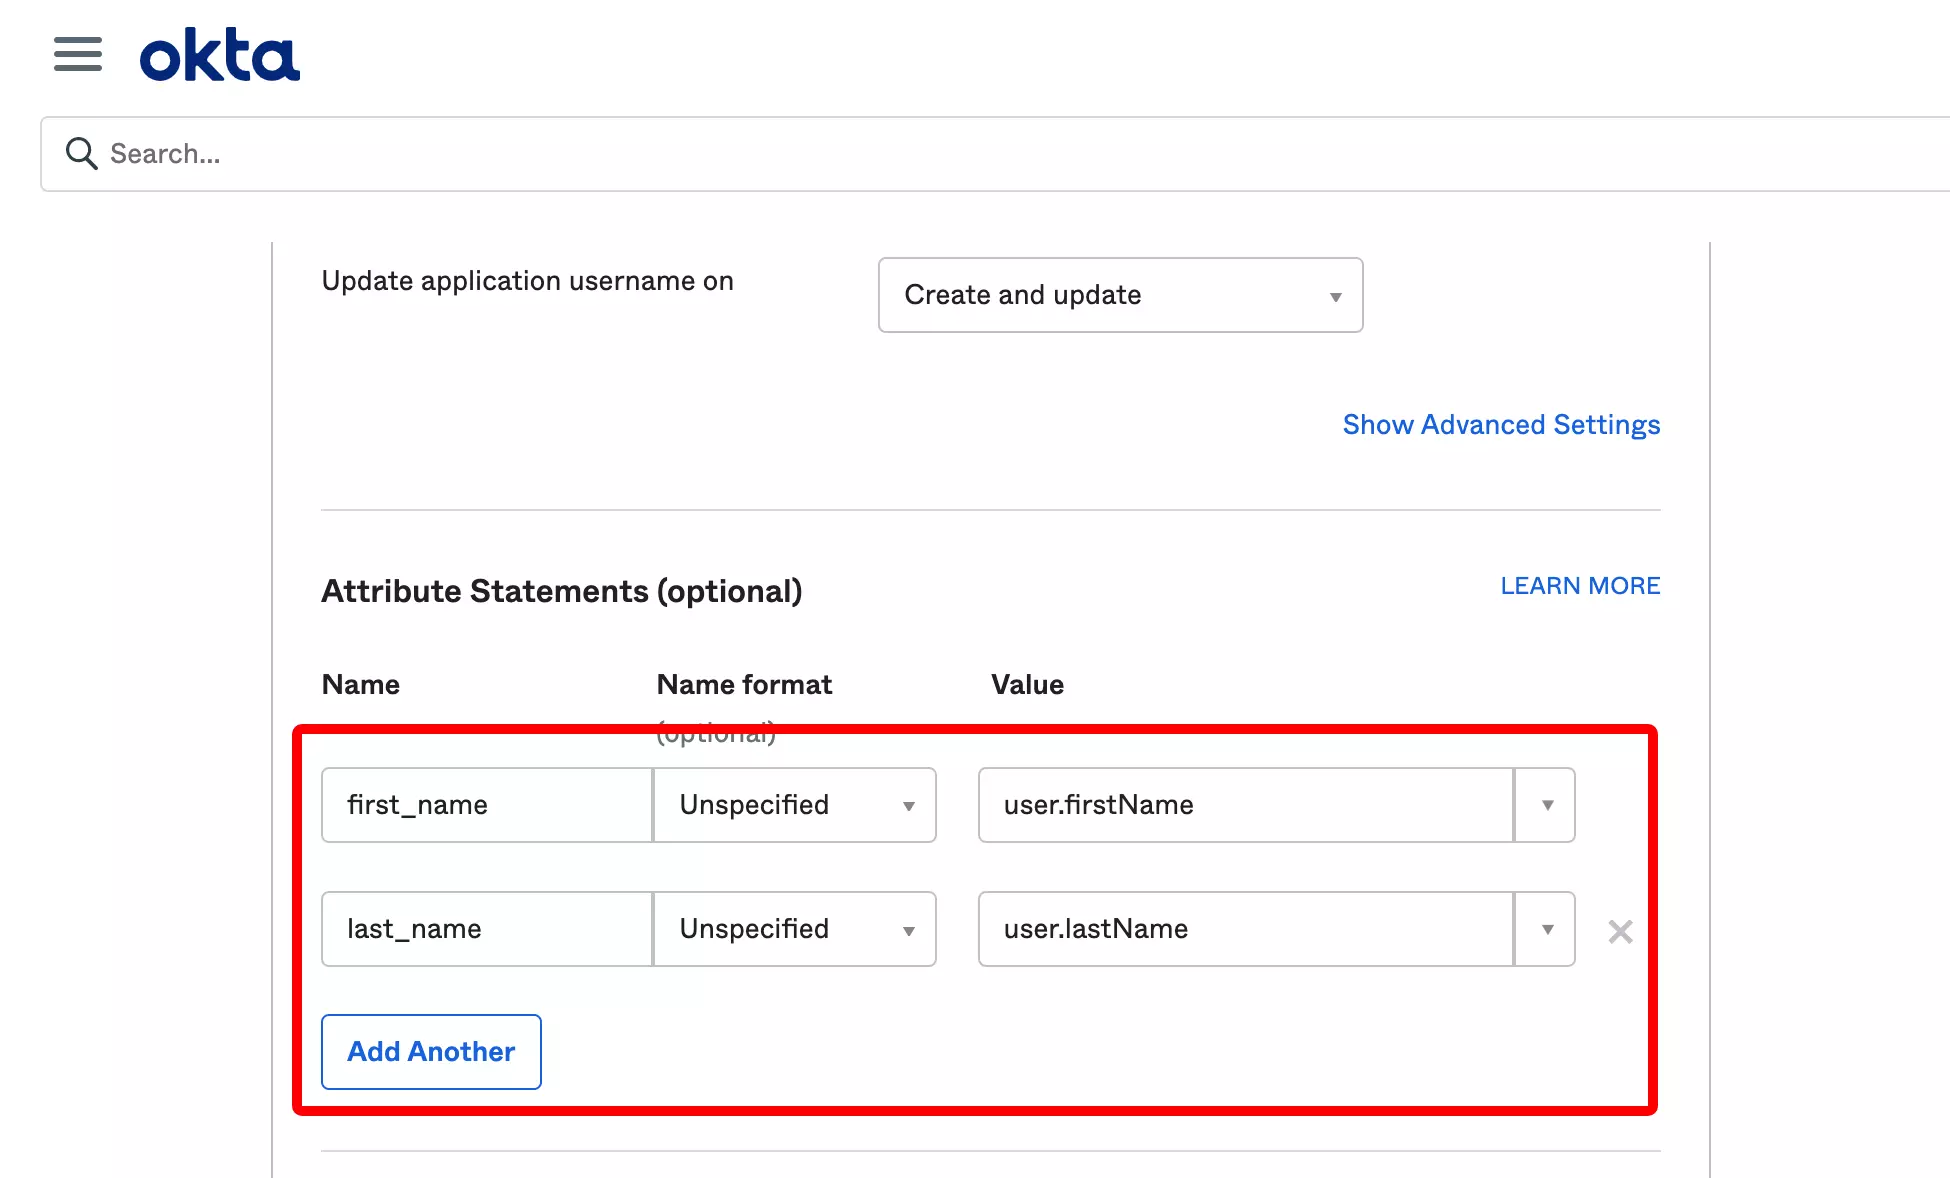
Configure los SAML Settings
Introduzca la SSO URL y el Audience URI de los ajustes de AssetNode.
4
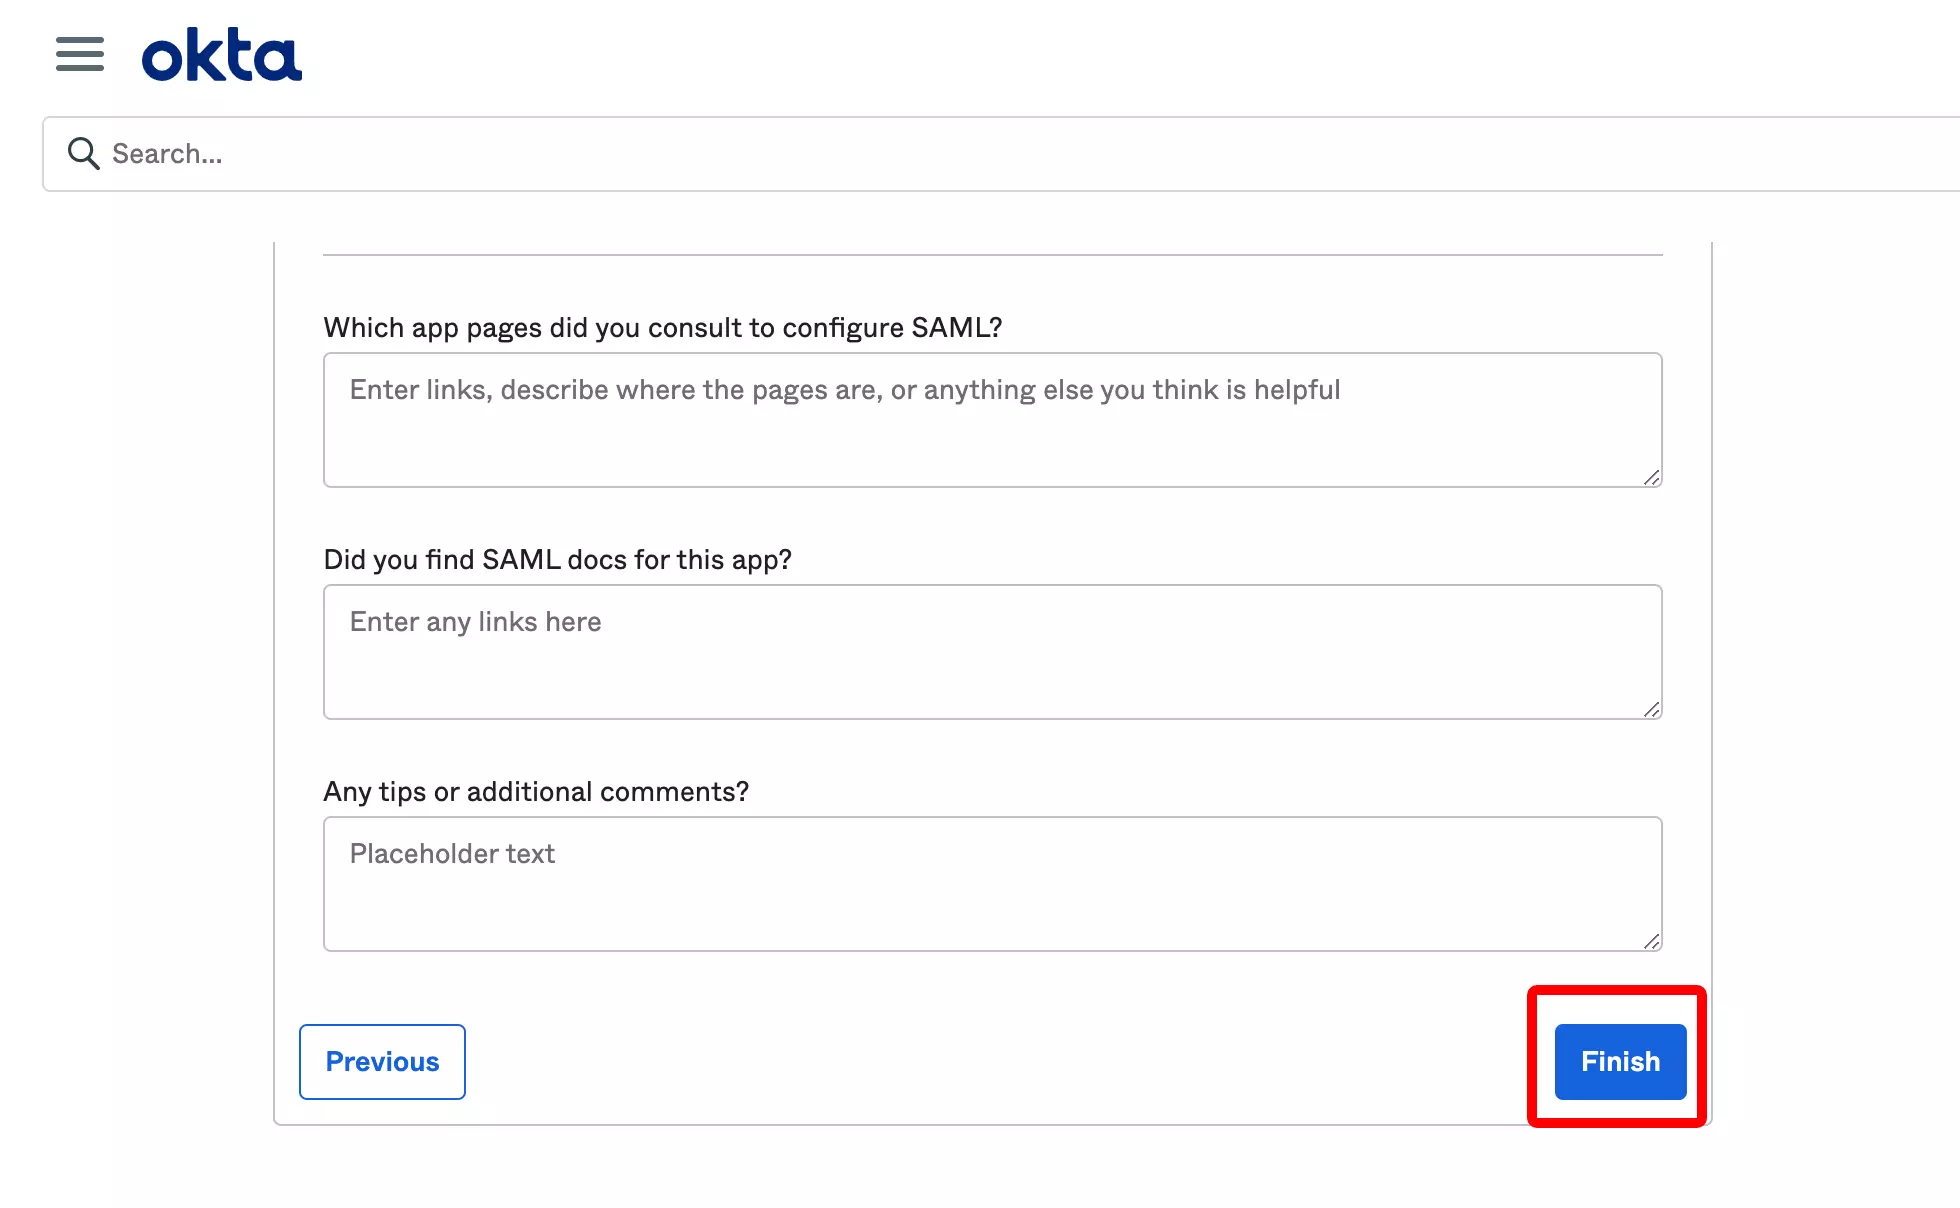
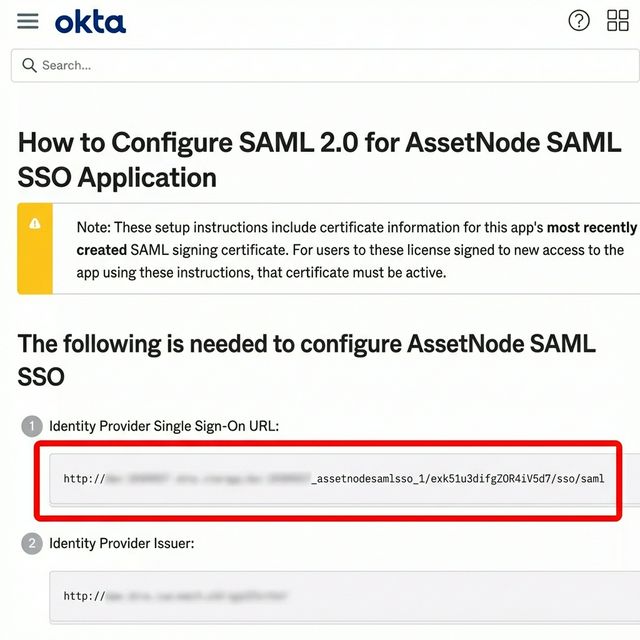
Copie los metadatos del IdP
Copie la SSO URL y descargue el certificado.
5
Introduzca los datos en AssetNode
Pegue la IdP SSO URL, el Entity ID y el certificado. Haga clic en Guardar.
Tras completar la configuración
- Una vez activo el SSO, para dar acceso a un usuario nuevo basta con asignarlo en Okta.
- Active "Forzar SSO" para exigir que todos los usuarios inicien sesión a través de Okta.