Single Sign-On
Single Sign-On com o Okta
Permita que os membros da sua equipa iniciem sessão no AssetNode com as credenciais do Okta.
Guia de configuração (5 passos)
1
Inicie sessão na sua conta Okta
Aceda ao painel de administração do Okta.
2
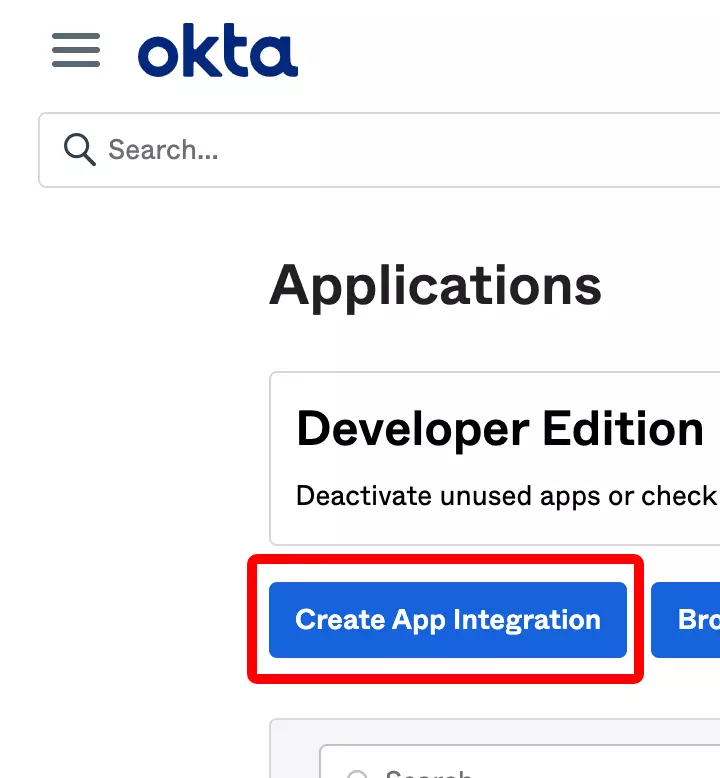
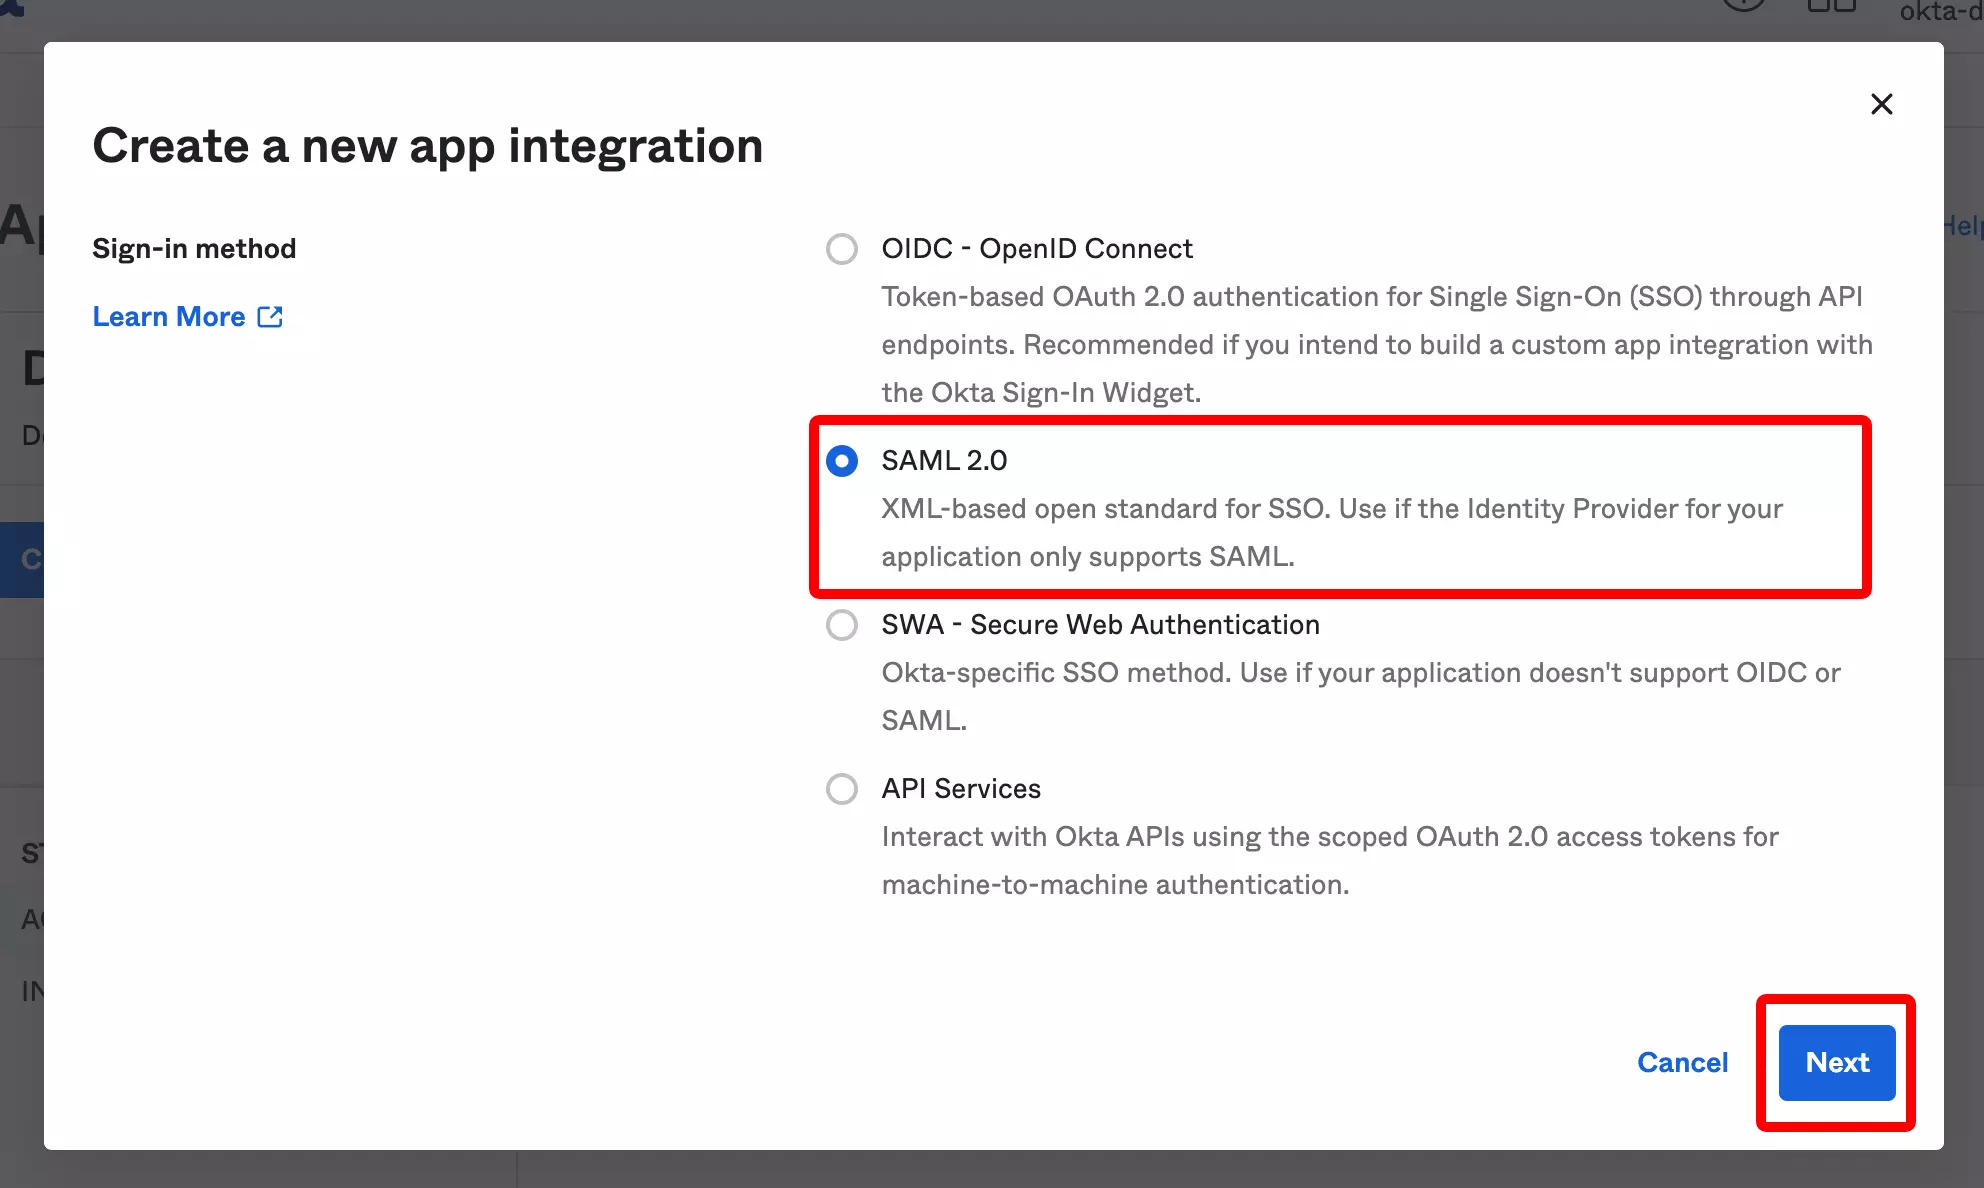
Crie uma nova aplicação SAML
Aceda a Applications → Create App Integration → selecione "SAML 2.0".
3
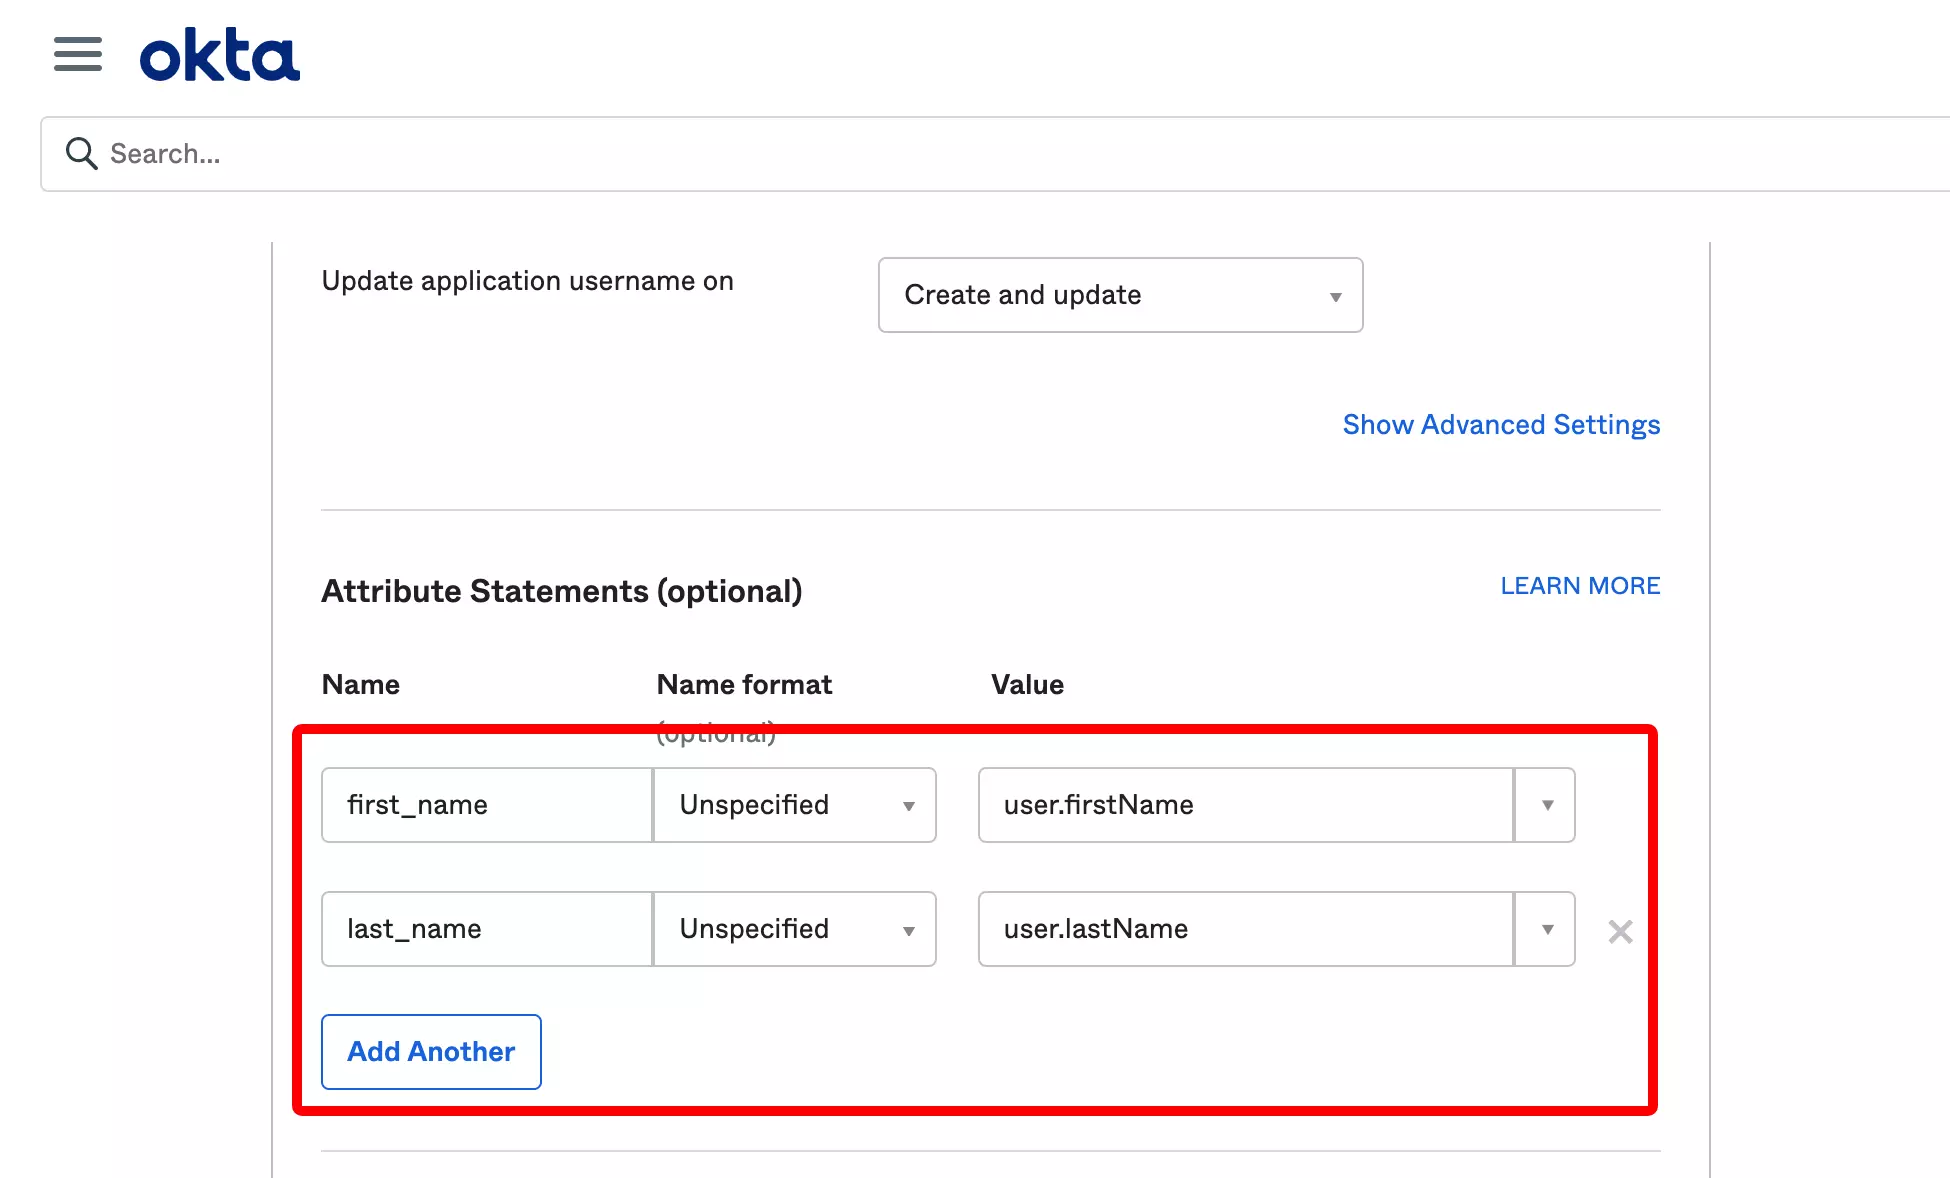
Configure as definições de SAML
Defina o SSO URL e o Audience URI a partir das definições do AssetNode.
4
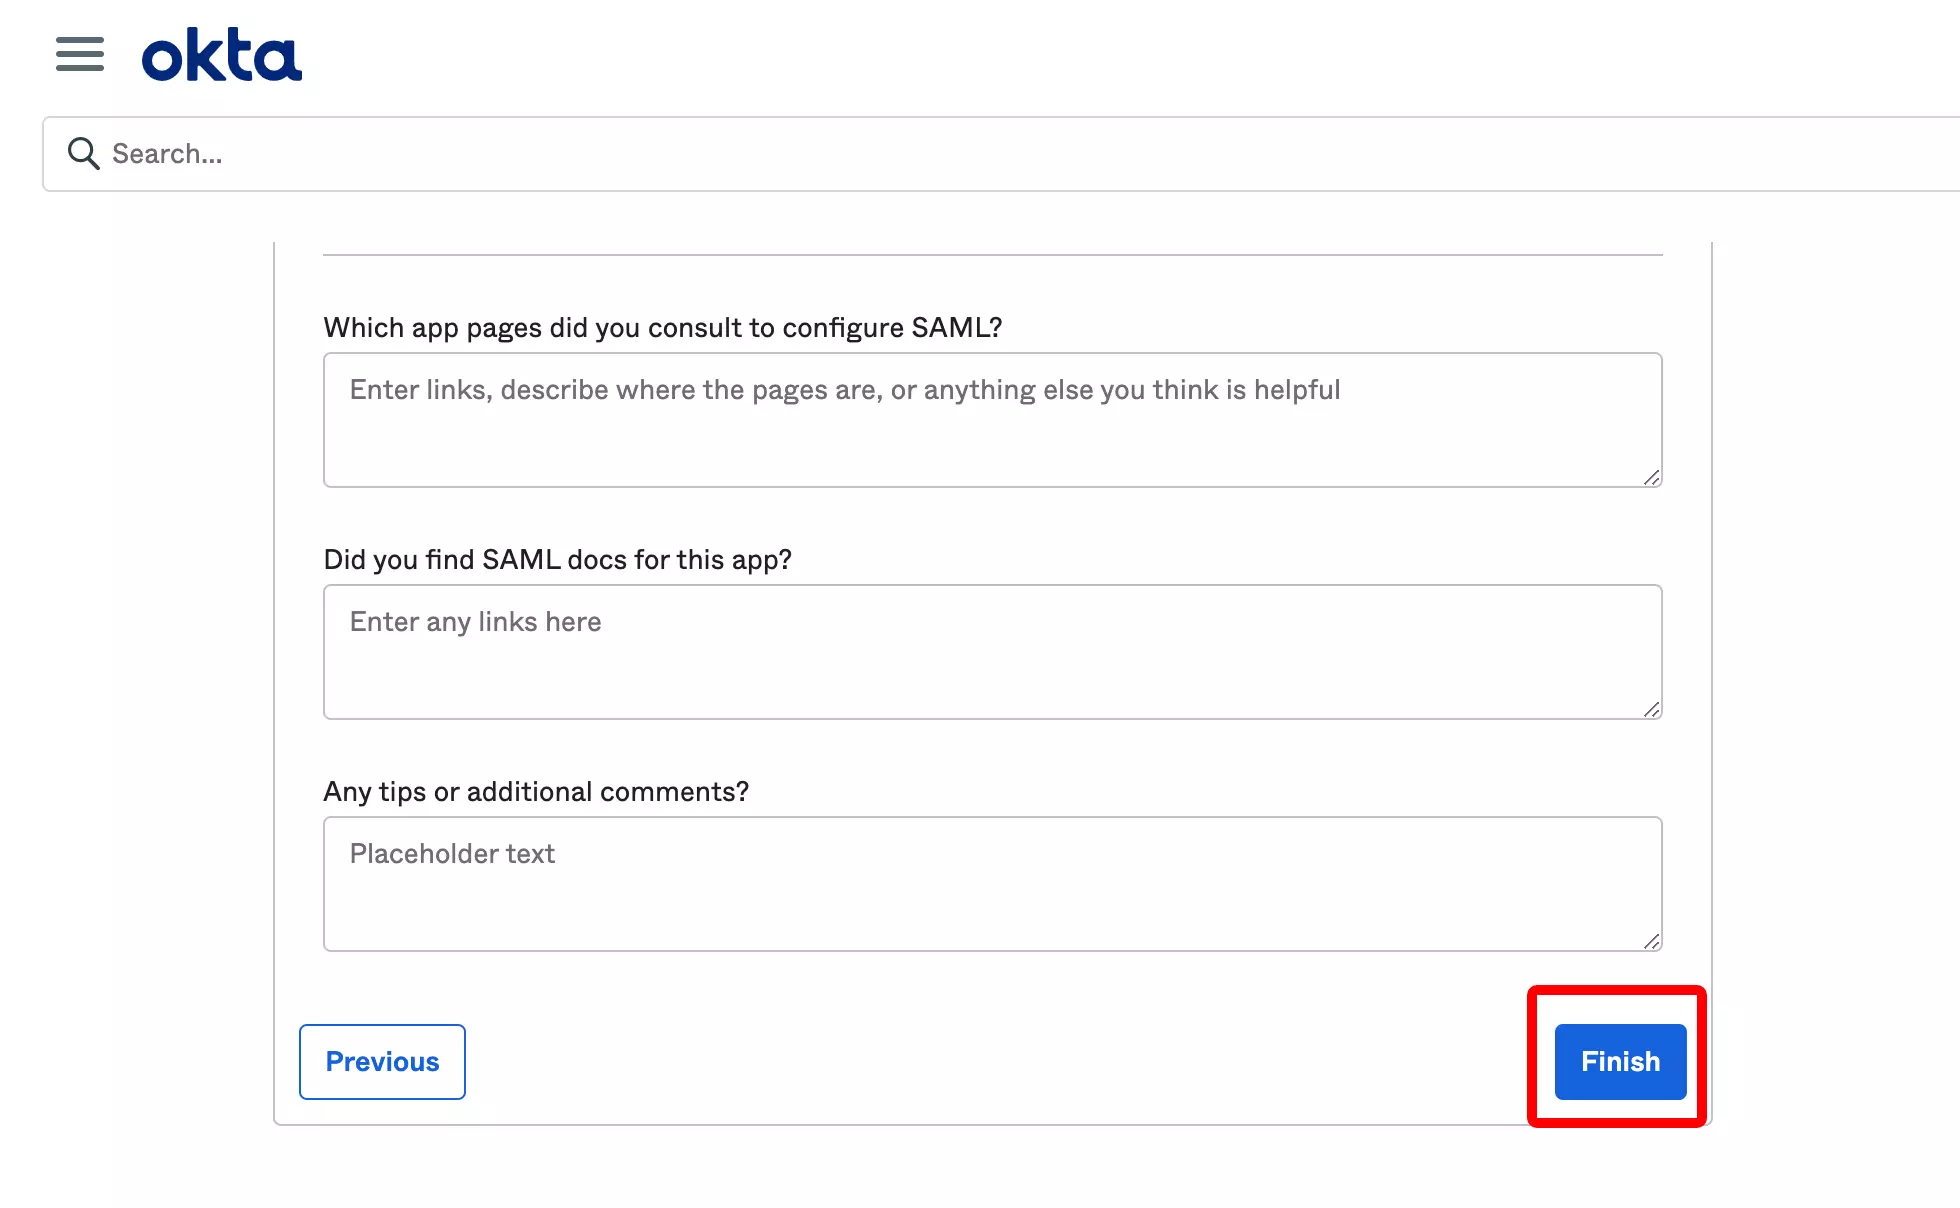
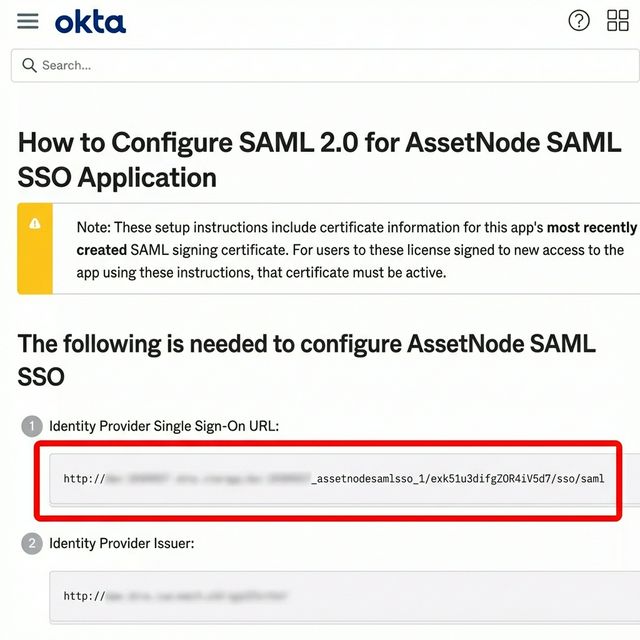
Copie os metadados do IdP
Copie o SSO URL e descarregue o certificado.
5
Introduza os dados no AssetNode
Cole o IdP SSO URL, o Entity ID e o certificado. Clique em Save.
Depois de concluir a configuração
- Com o SSO ativo, dar acesso a novos utilizadores passa por atribuí-los no Okta.
- Ative "Force SSO" para obrigar todos os utilizadores a iniciar sessão através do Okta.