Single Sign-On
Logowanie jednokrotne z Azure Active Directory
Pozwól członkom swojego zespołu logować się do AssetNode przy użyciu danych Microsoft.
Przewodnik konfiguracji (7 kroków)
1
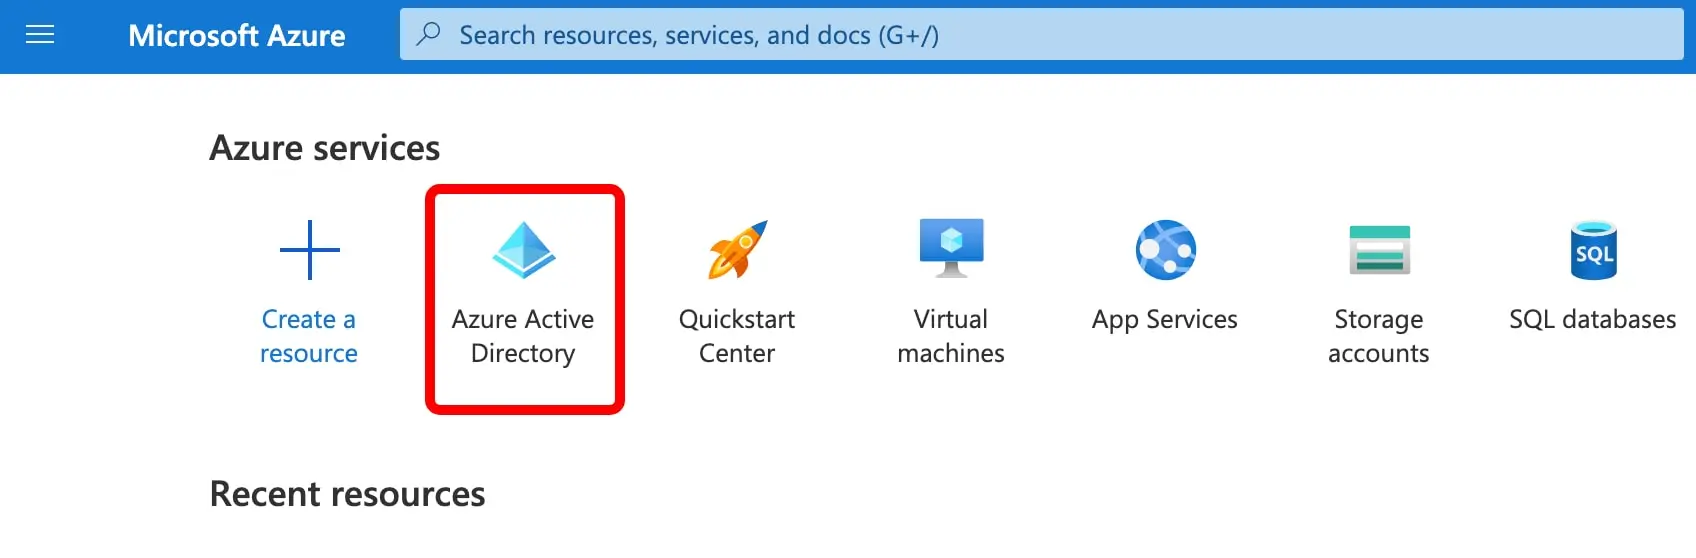
Zaloguj się do Azure Portal
Przejdź na portal.azure.com.
2
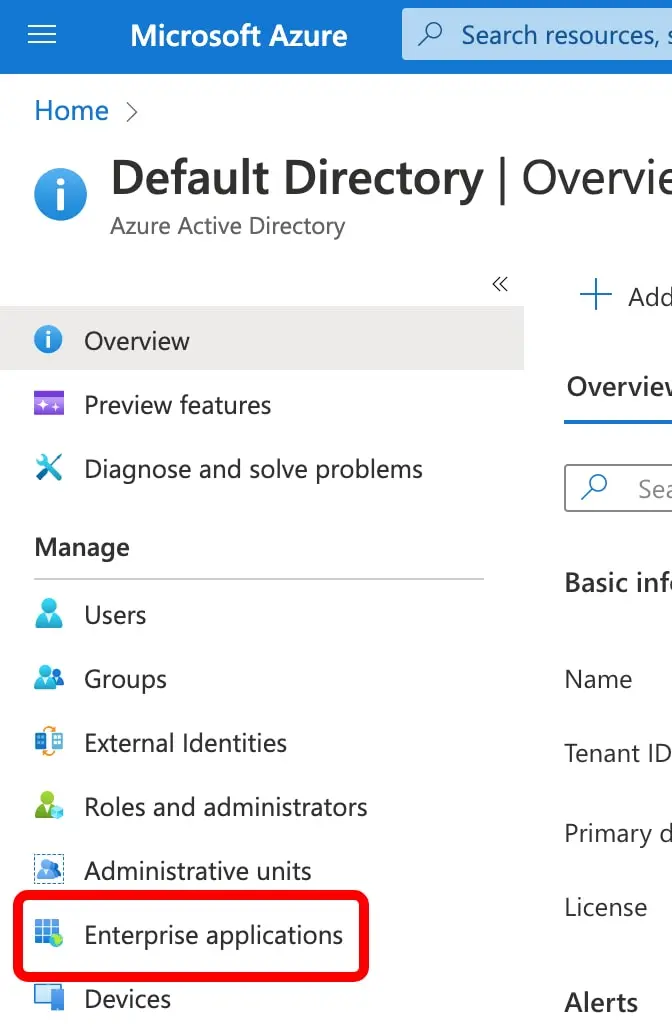
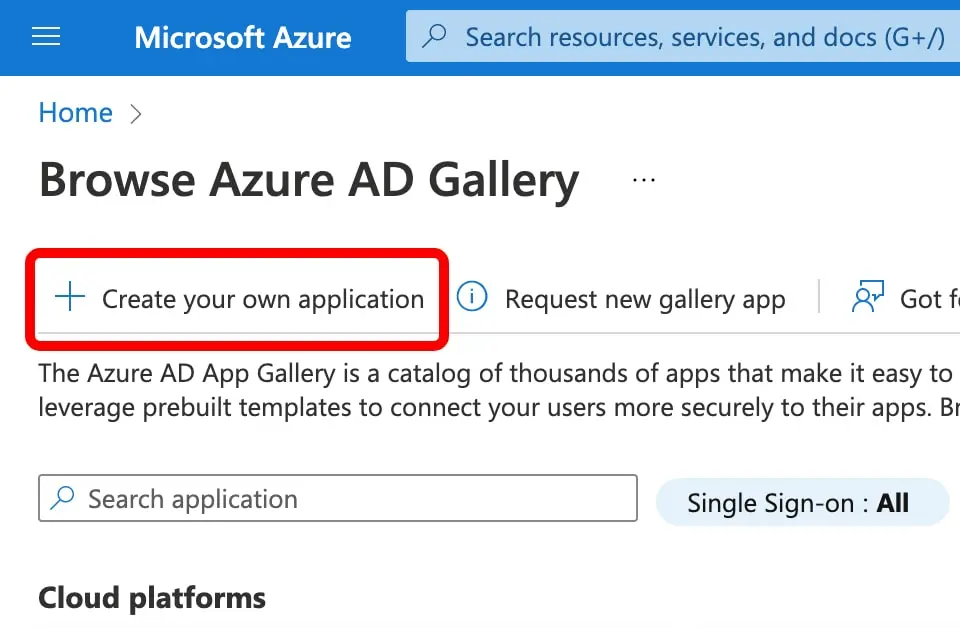
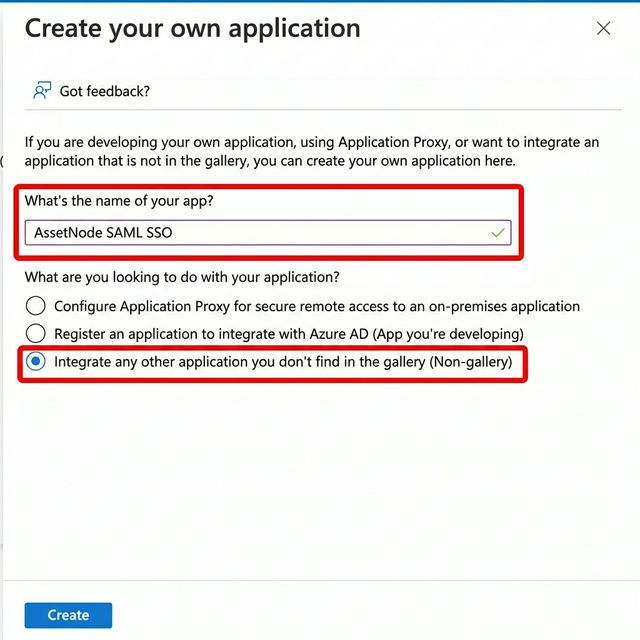
Utwórz Enterprise Application
Przejdź do Enterprise Applications → New Application → Create your own.
3
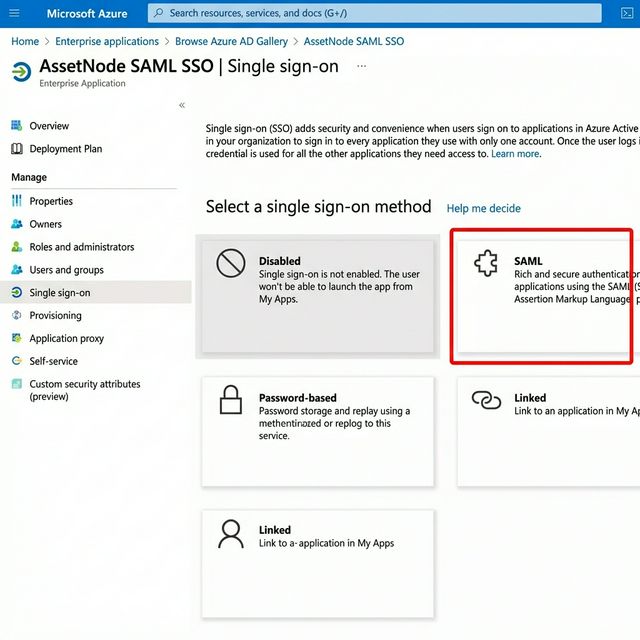
Skonfiguruj logowanie jednokrotne
Przejdź do Single sign-on → wybierz „SAML”.
4
Uzupełnij Basic SAML Configuration
Wpisz Entity ID i Reply URL z ustawień SSO w AssetNode.
5
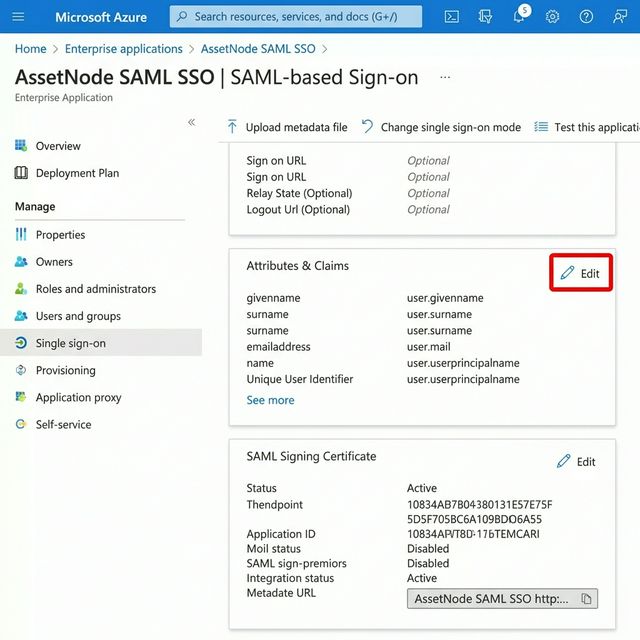
Pobierz certyfikat
Pobierz „Certificate (Base64)”.
6
Wprowadź dane w AssetNode
Przejdź do Ustawienia → sekcja SSO. Wpisz Entity ID, SSO URL i certyfikat.
7
Przypisz użytkowników
Przypisz użytkowników lub grupy do aplikacji.
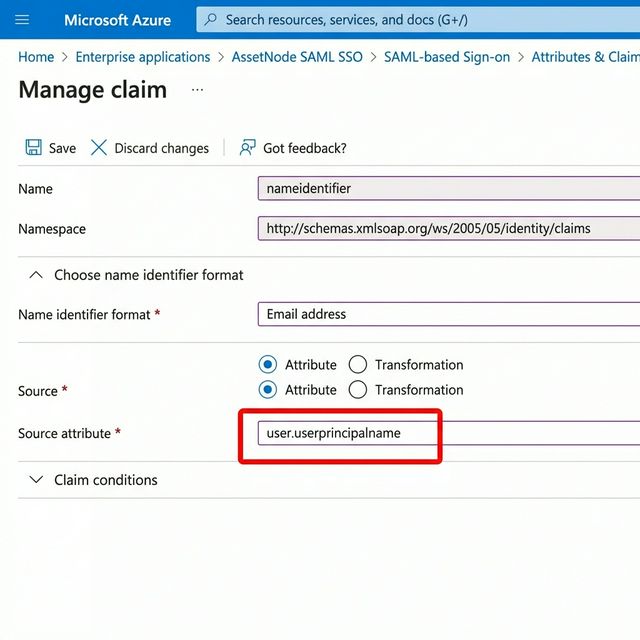
Po zakończeniu konfiguracji
- Gdy SSO działa, nowi użytkownicy uzyskują dostęp przez przypisanie ich w Azure AD.
- Możesz włączyć „Wymuś SSO”, aby całkowicie wyłączyć logowanie hasłem.