Single Sign-On
Logowanie jednokrotne z Okta
Pozwól członkom swojego zespołu logować się do AssetNode przy użyciu danych z Okta.
Przewodnik konfiguracji (5 kroków)
1
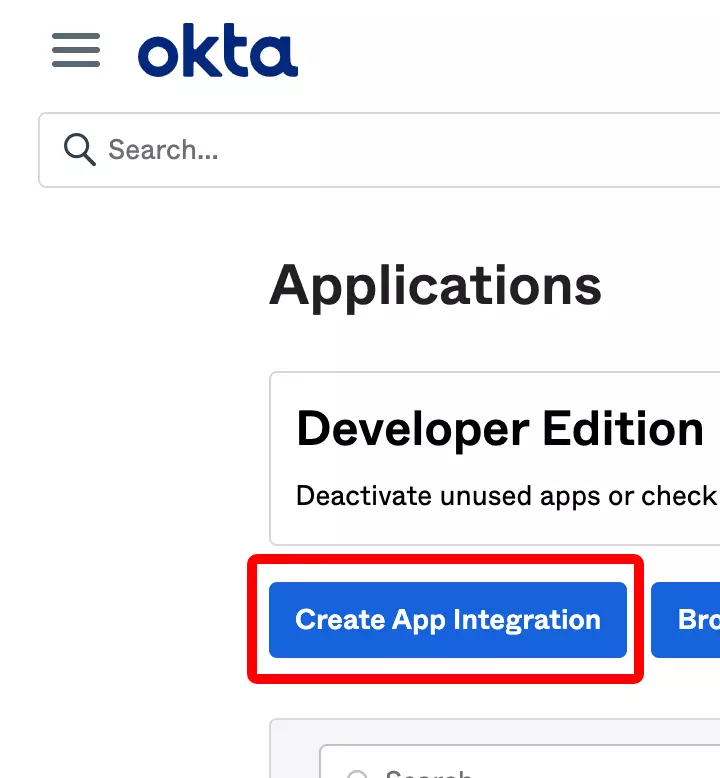
Zaloguj się na swoje konto Okta
Przejdź do panelu administratora Okta.
2
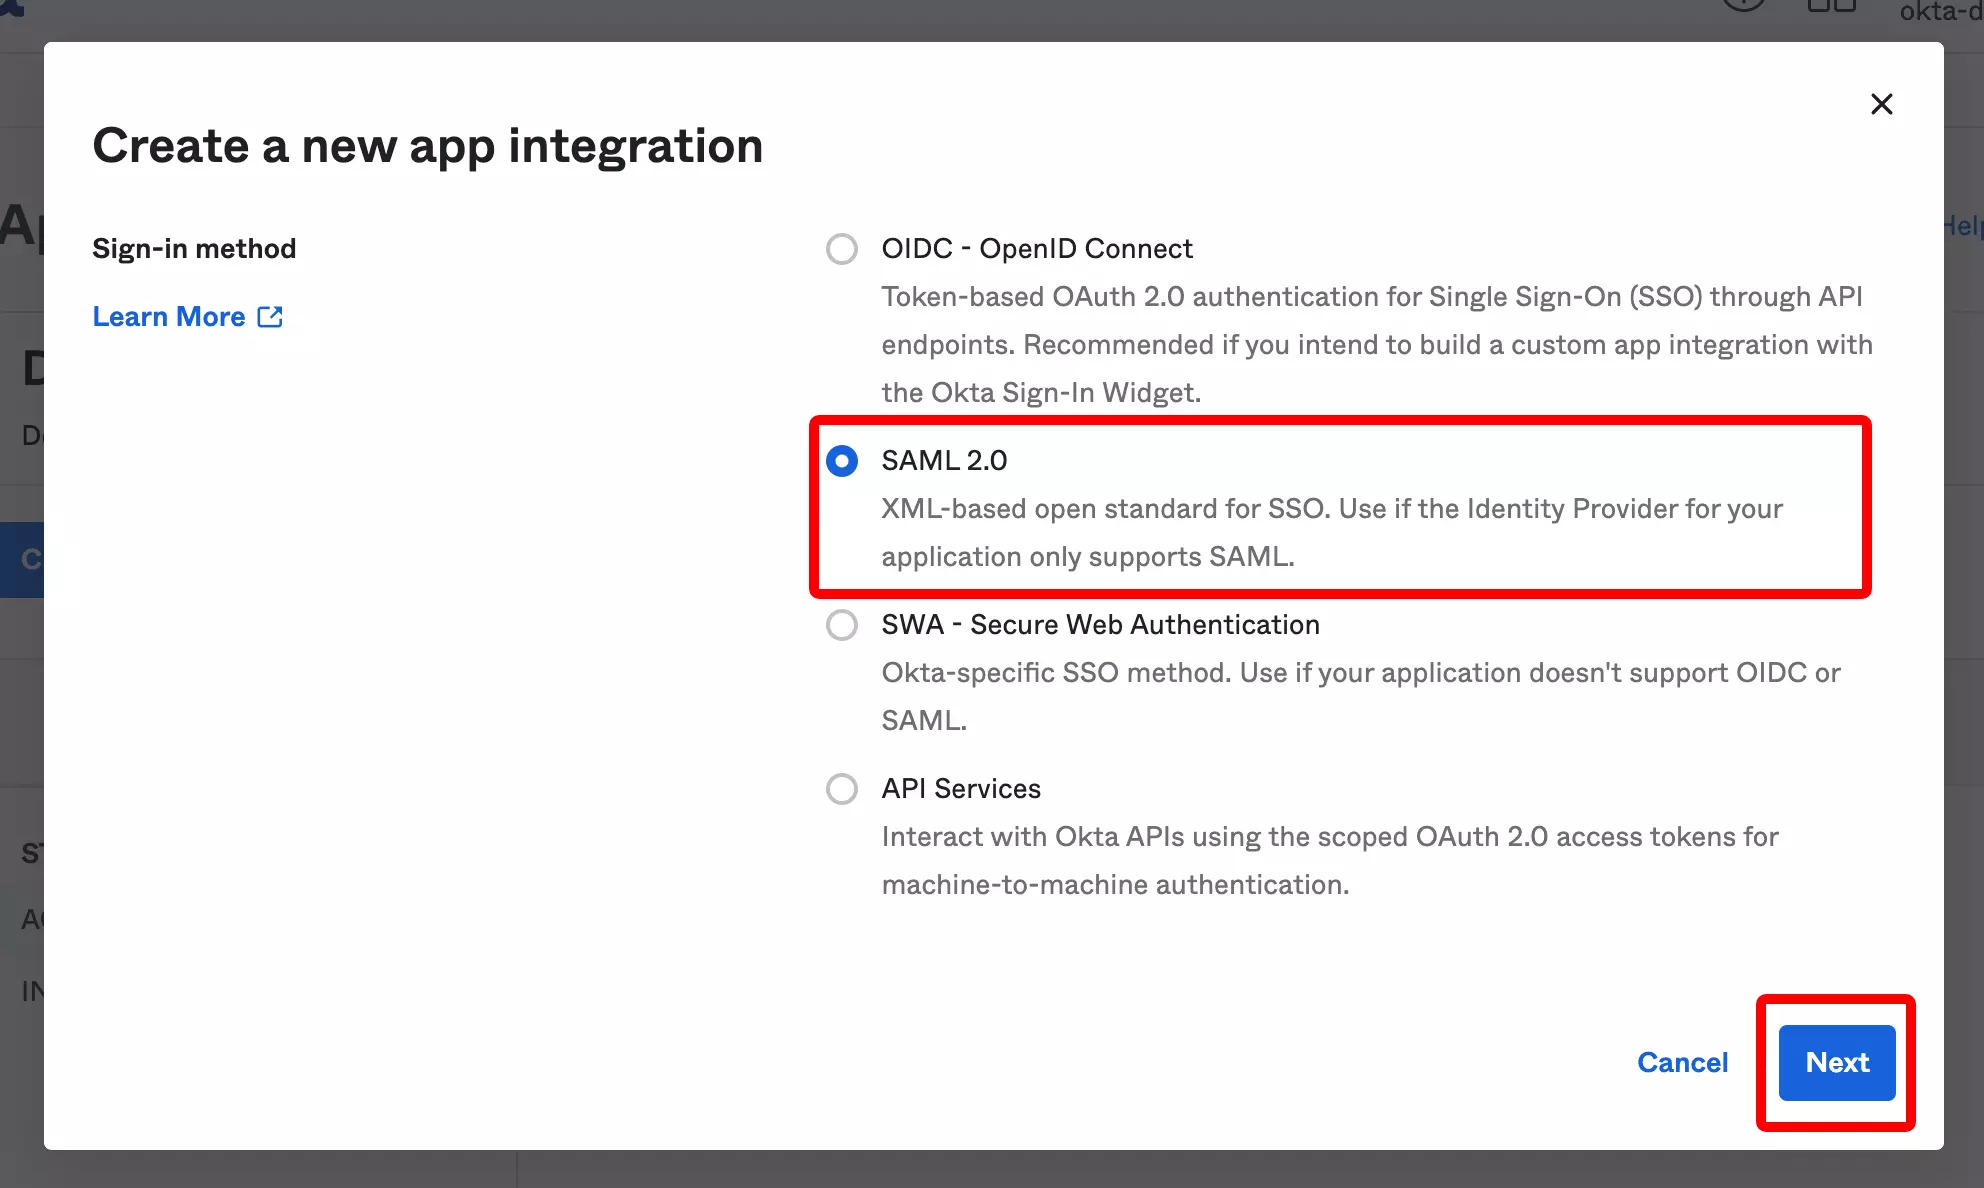
Utwórz nową aplikację SAML
Przejdź do Applications → Create App Integration → wybierz „SAML 2.0”.
3
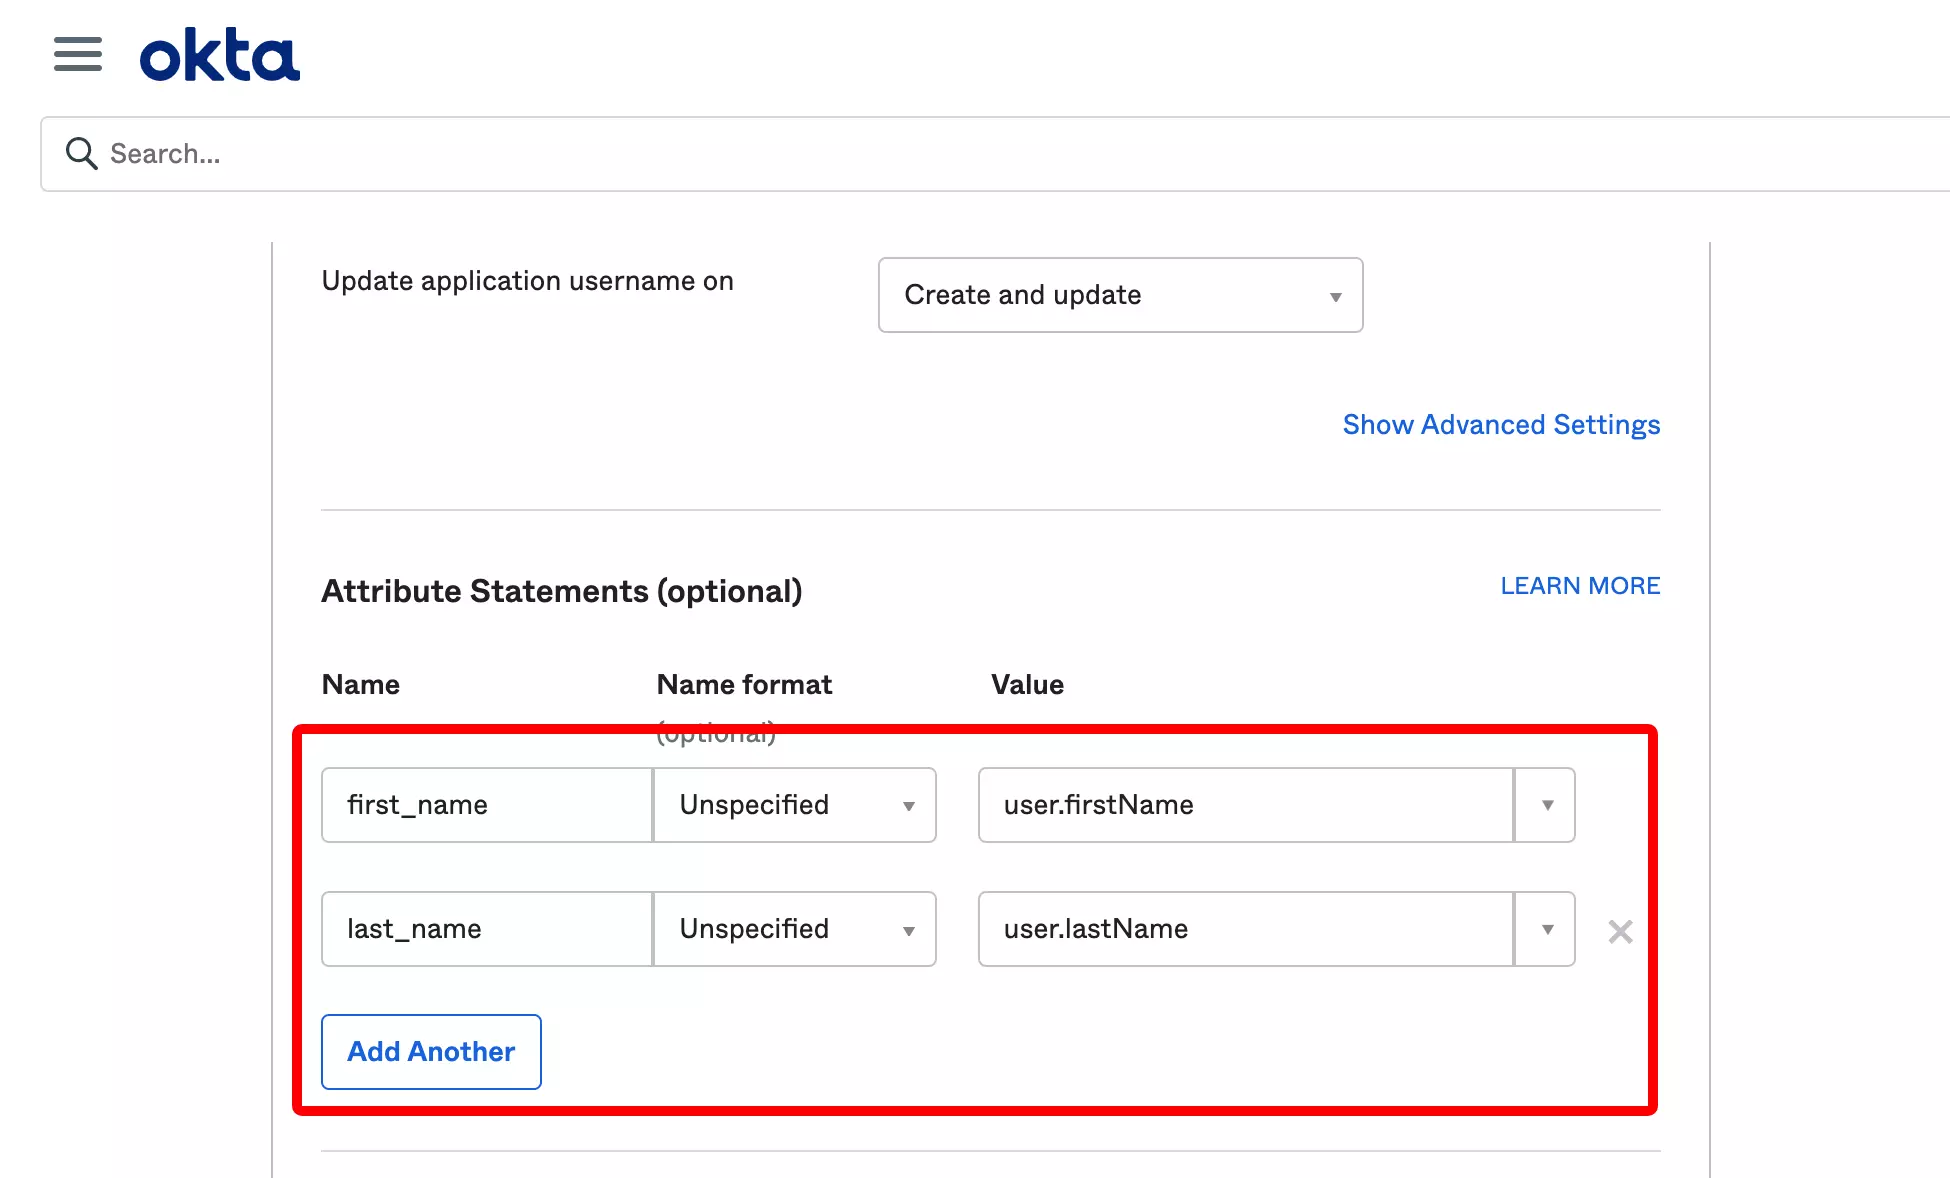
Skonfiguruj ustawienia SAML
Wpisz SSO URL i Audience URI z ustawień AssetNode.
4
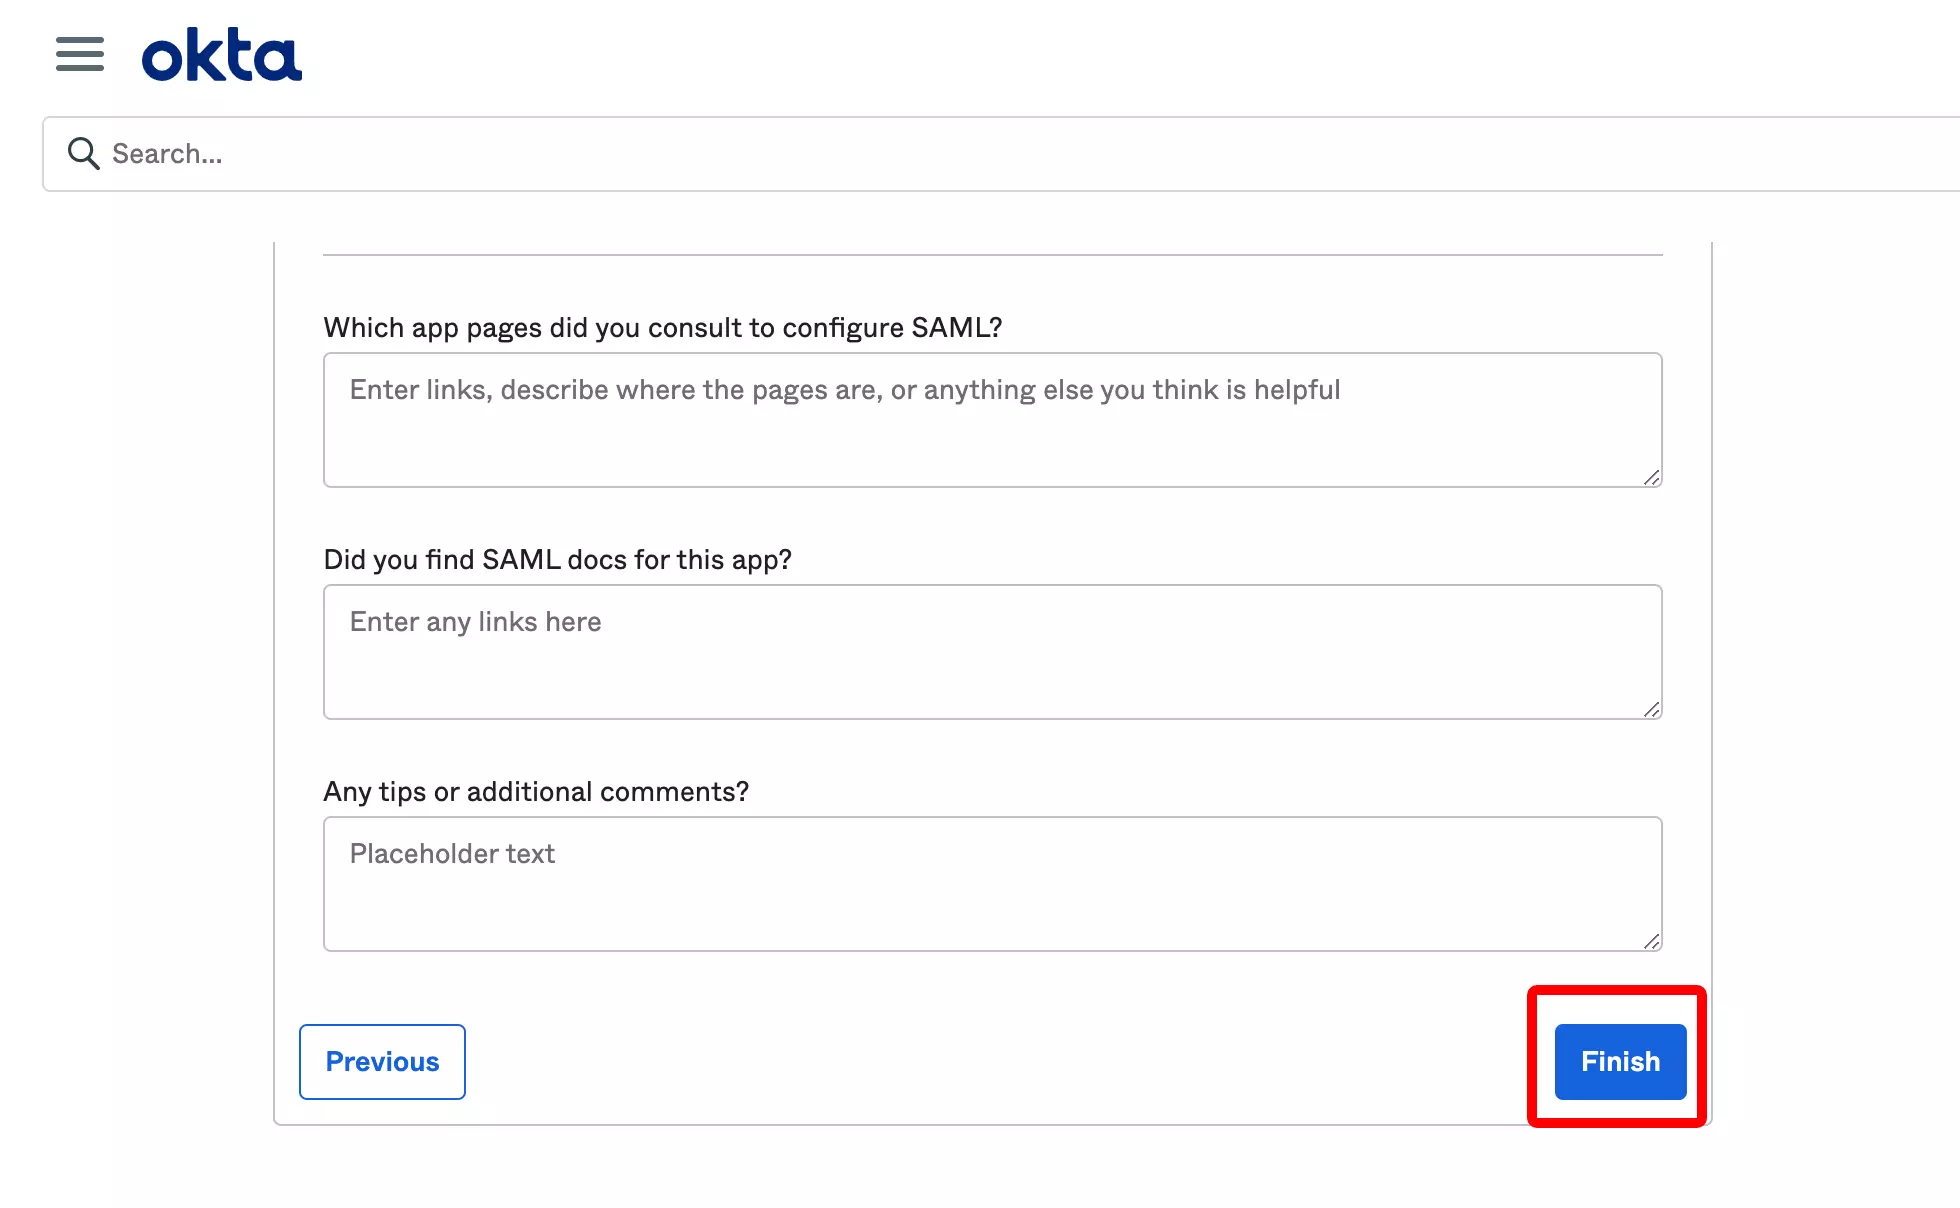
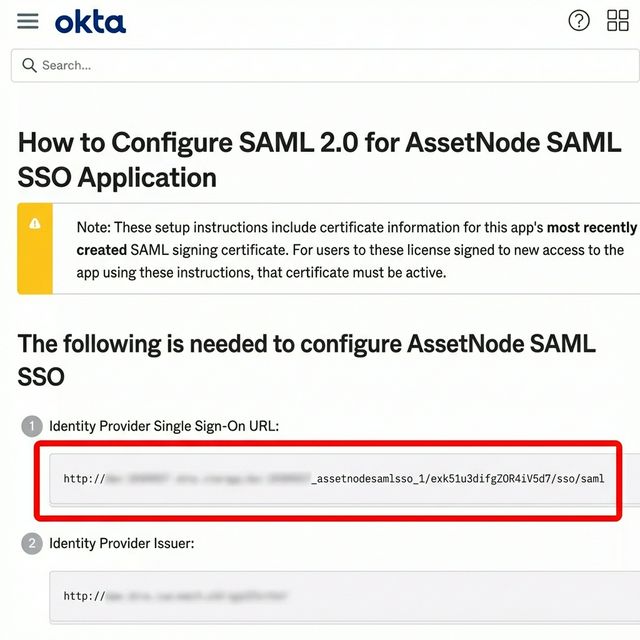
Skopiuj metadane IdP
Skopiuj SSO URL i pobierz certyfikat.
5
Wprowadź dane w AssetNode
Wklej IdP SSO URL, Entity ID i certyfikat. Kliknij Zapisz.
Po zakończeniu konfiguracji
- Gdy SSO działa, dostęp nowym użytkownikom nadajesz, przypisując ich w Okta.
- Włącz „Wymuś SSO”, aby wszyscy użytkownicy musieli logować się przez Okta.