SCIM Provisioning
SCIM mit Microsoft Entra ID (Azure AD)
Gleichen Sie Mitarbeitereinträge automatisch mit Benutzern aus Microsoft Entra ID (ehemals Azure AD) ab. Jede Änderung, die Sie in Entra ID an einem Benutzer vornehmen, wird nach AssetNode übernommen. Sollen auch Abteilung, Standort und/oder Vorgesetzte mitlaufen, aktivieren Sie die entsprechenden Optionen in Ihren AssetNode-SCIM-Einstellungen, bevor Sie die Bereitstellung starten.
Synchronisiert alle ca. 40 Minuten
Einrichtungsanleitung (12 Schritte)
1
Bei Azure anmelden und Entra ID öffnen
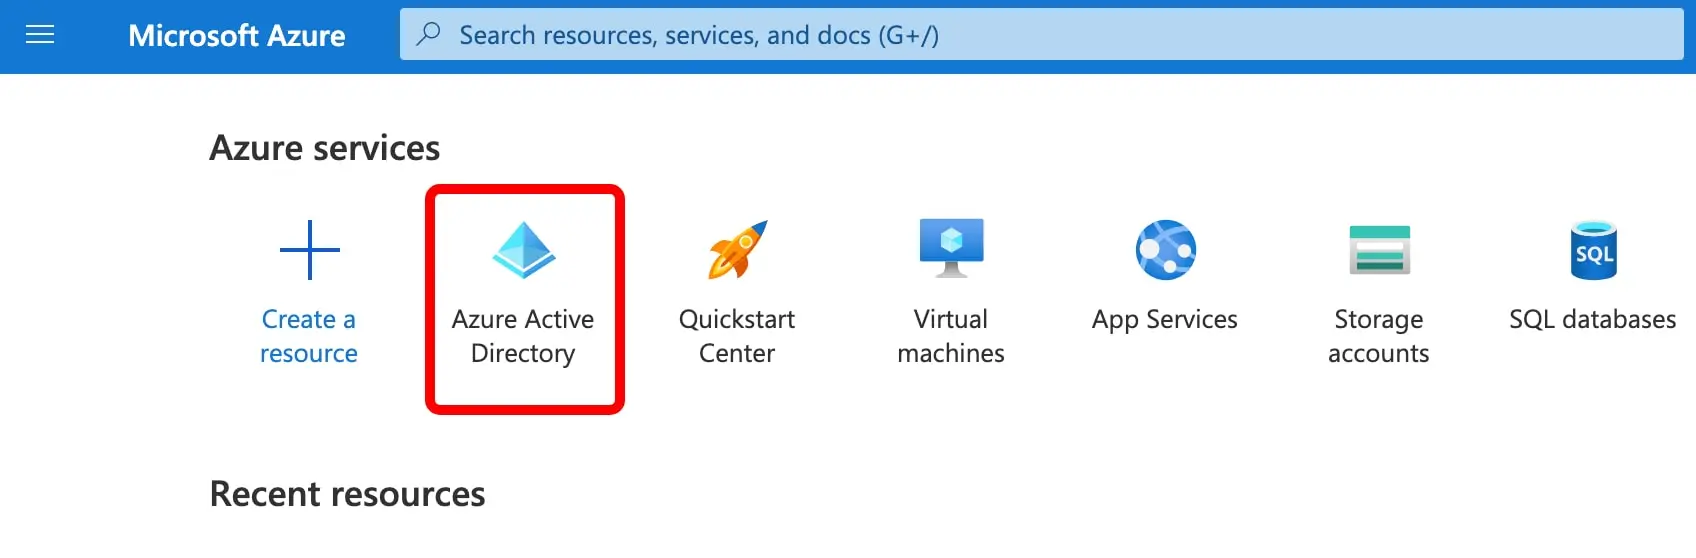
Rufen Sie portal.azure.com auf, melden Sie sich mit Ihrem Administratorkonto an und klicken Sie auf Microsoft Entra ID.
2
Neue Enterprise Application anlegen
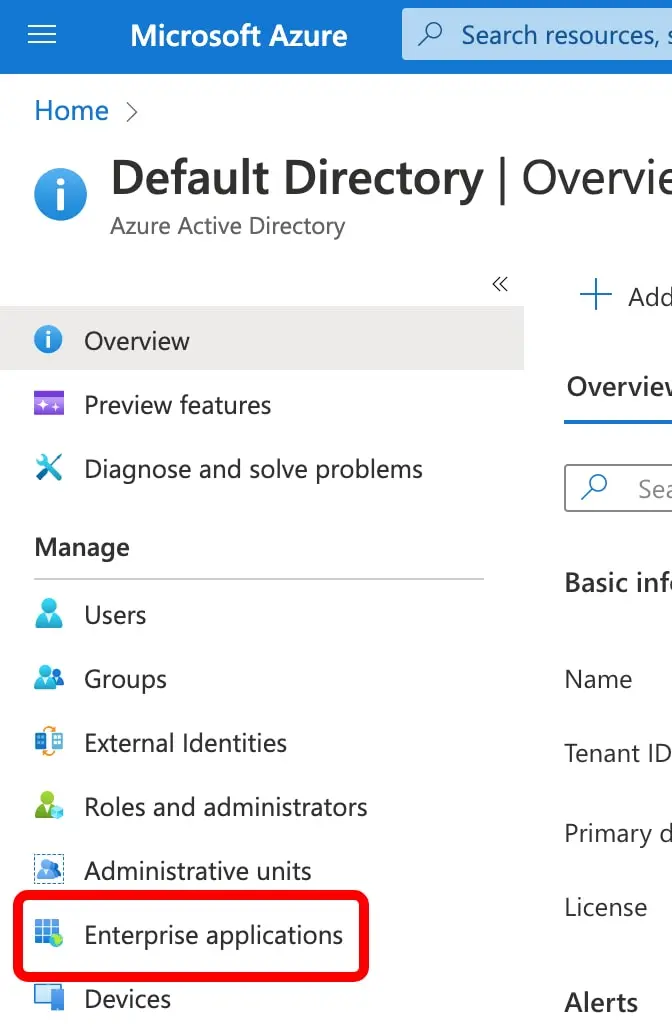
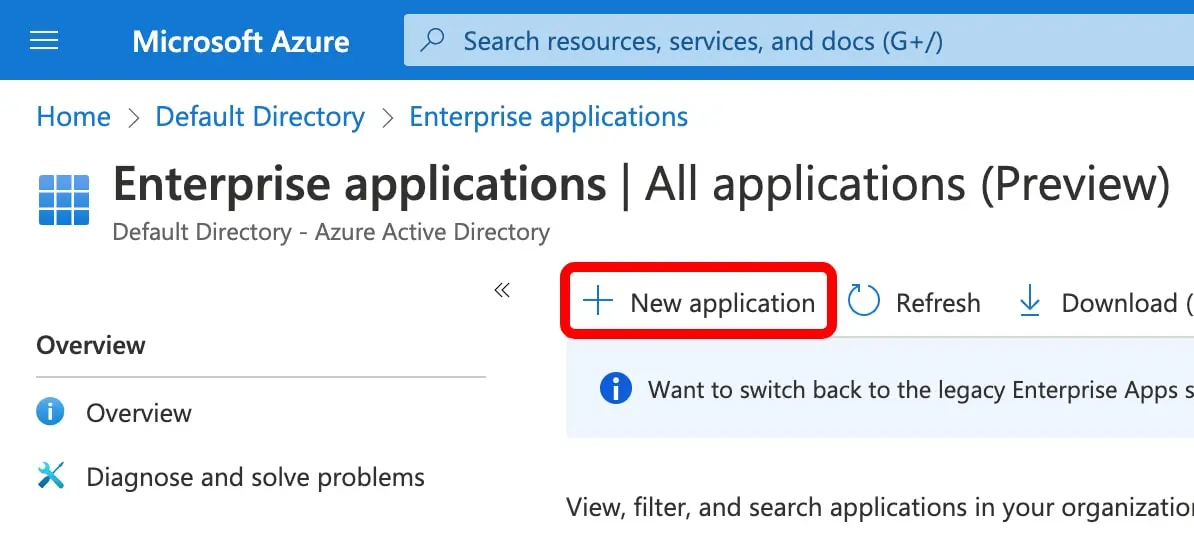
Gehen Sie auf den Reiter Manage → Enterprise Applications → New Application → Create your own application.
3
Anwendung benennen
Tragen Sie als Namen „AssetNode SCIM“ ein, wählen Sie „Integrate any other application you don't find in the gallery (Non-gallery)“ und klicken Sie auf Create.
4
Provisioning-Einstellungen öffnen
Klicken Sie in der neu angelegten Anwendung links in der Seitenleiste auf Provisioning und dann erneut auf Provisioning, um die Konfiguration zu öffnen.
5
Provisioning Mode setzen und Zugangsdaten eintragen
Stellen Sie den Provisioning Mode auf „Automatic“. Tragen Sie unter Admin Credentials die Tenant URL und den Secret Token ein, die Sie in AssetNode unter Einstellungen → SCIM 2.0 finden. Prüfen Sie die Verbindung mit „Test Connection“ und klicken Sie dann auf Save.
6
Group Provisioning abschalten
Nach dem Speichern erscheint weiter unten auf derselben Seite der Abschnitt Mappings. Klicken Sie auf „Provision Microsoft Entra ID Groups“ und setzen Sie Enabled auf „No“. Klicken Sie auf Save.
7
User Attribute Mappings öffnen
Klicken Sie zurück im Abschnitt Mappings auf „Provision Microsoft Entra ID Users“, um die Zuordnung der Benutzerattribute zu öffnen.
8
userName auf die E-Mail-Adresse umstellen
Suchen Sie die Zeile des Attributs „userName“ und klicken Sie auf Edit. Ändern Sie das Source attribute von „userPrincipalName“ auf „mail“ und klicken Sie auf Ok.
9
Attribut für den Standort ergänzen (optional)
Scrollen Sie nach unten, klicken Sie auf „Show advanced options“ und danach auf „Edit attribute list for customappsso“. Legen Sie ein neues Attribut mit dem Namen „urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:location“ vom Typ String an und klicken Sie auf Save.
10
Standortfeld zuordnen (optional)
Klicken Sie auf „Add New Mapping“. Wählen Sie als Source attribute das Entra-ID-Feld, das den Standort der Mitarbeitenden enthält (etwa „country“, „officeLocation“ oder „city“). Setzen Sie das Target attribute auf „urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:location“. Klicken Sie auf Ok und anschließend auf Save.
11
Benutzer und Gruppen zuweisen
Wechseln Sie zurück in die Übersicht der Anwendung. Klicken Sie links in der Seitenleiste auf „Users and groups“ und dann auf „Add user/group“. Wählen Sie alle Benutzer oder Gruppen aus, die als Mitarbeitende nach AssetNode synchronisiert werden sollen.
12
Bereitstellung starten
Gehen Sie zurück zu Provisioning und klicken Sie auf „Start provisioning“. Die erste Synchronisierung startet und dauert je nach Anzahl der Benutzer einige Minuten.
Nach der Einrichtung
- Die Synchronisierung läuft etwa alle 40 Minuten. Änderungen an Benutzern in Entra ID werden automatisch nach AssetNode übernommen.
- Ändern Sie Name, E-Mail-Adresse oder Position einer Person in Entra ID, wird das in AssetNode automatisch nachgezogen.
- Entfernen Sie einen Benutzer aus Entra ID, wird er in AssetNode als „Archiviert“ markiert und nicht gelöscht — möglicherweise sind ihm noch Assets zugewiesen.
- Damit auch Abteilung und Vorgesetzte übernommen werden, aktivieren Sie die entsprechenden Optionen in Ihren AssetNode-SCIM-Einstellungen.